少妇婷婷-思思99re-日本高清一区二区在线-爱福利视频广场-免费看黄在线看-av电影免费在线一区三区-一个人在线观看www软件-亚洲国产精品尤物yw在线观看-香蕉国产精品视频-丝袜老师让我了一夜网站-亚洲一级一区
首頁
產品
kaiyun開云遠征
kaiyun開云靈犀
kaiyun開云精靈
kaiyun開云絕塵
kaiyun開云配件
kaiyun開云甄選
kaiyun開云遠征A2 Max 2
遠征A2旗艦版
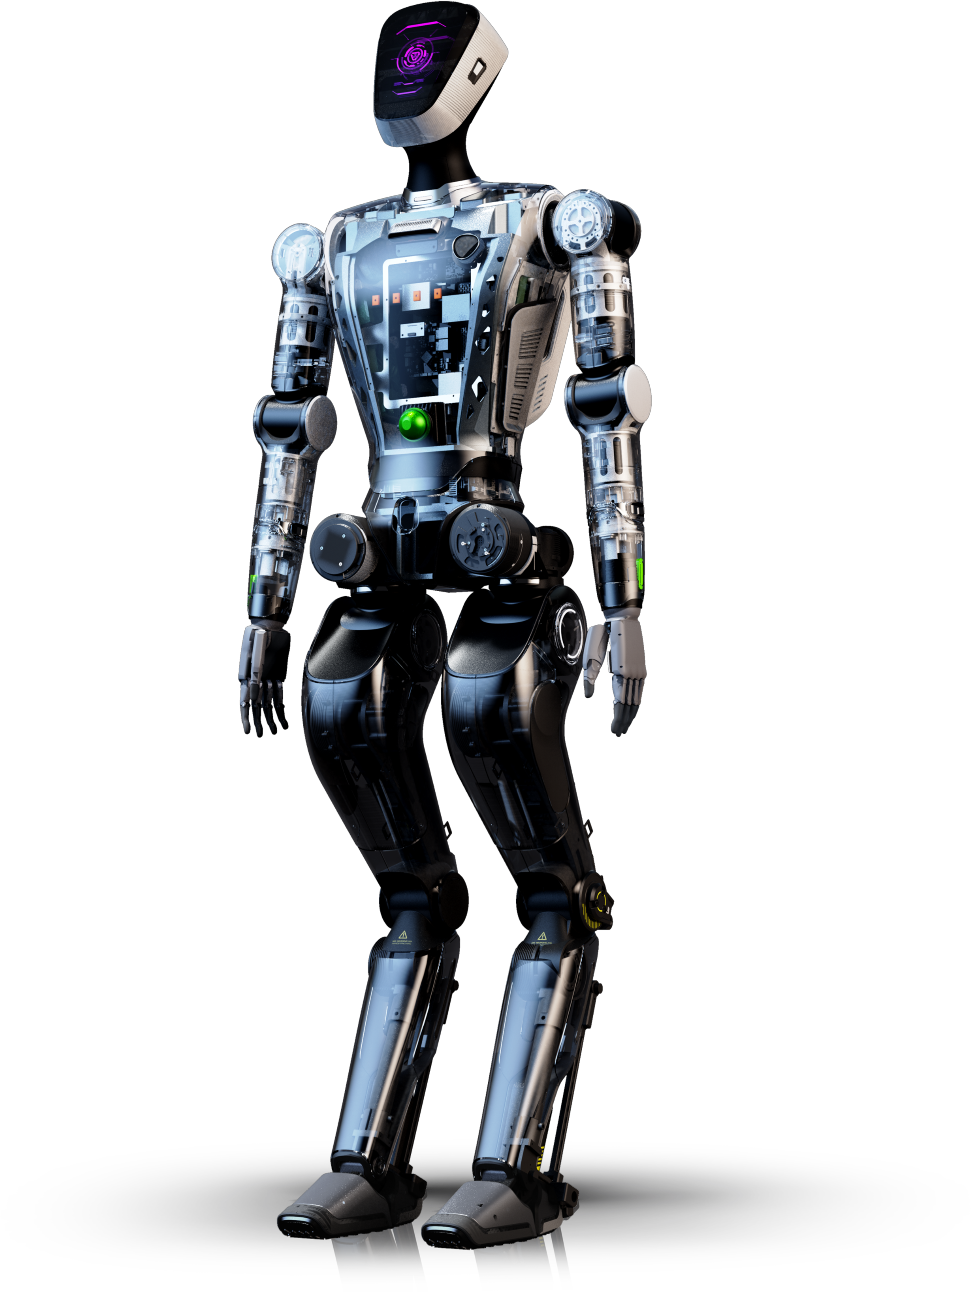
全尺寸人形機器人
遠征A2青春版
演繹大師
kaiyun開云遠征A2-W
柔性智造機器人
kaiyun開云靈犀X1
全棧開源機器人
kaiyun開云靈犀 X2
全智能靈動機器人
D1Ultra
四足智能機器人
D1 Pro/Edu
全能四足智先鋒
kaiyun開云精靈G1
通用具身智能機器人
具身智能一站式開發平臺
具身智能全棧數采方案
數據服務
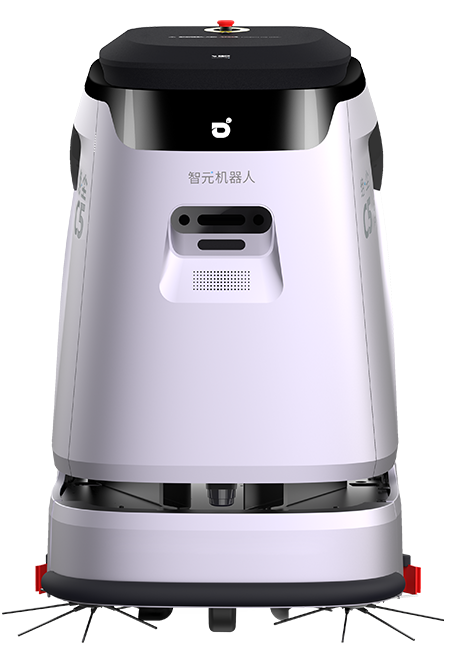
kaiyun開云絕塵C5
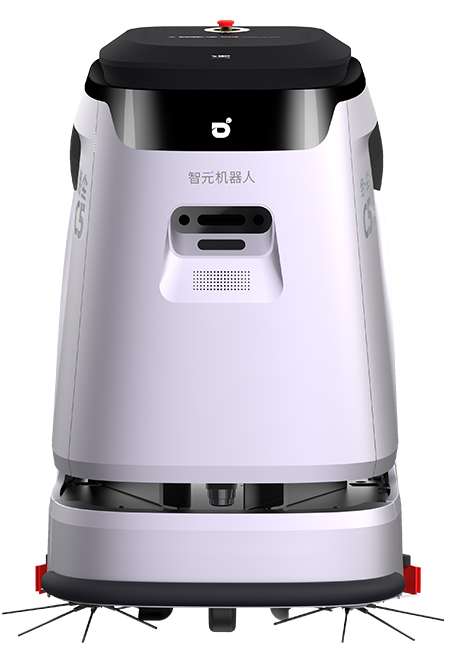
kaiyun開云首款商用清潔機器人
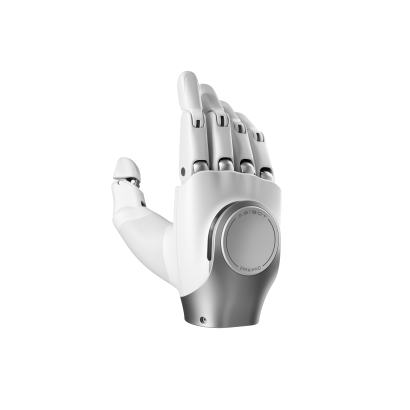
OmniHand 靈動款 2025
小身形,真百搭
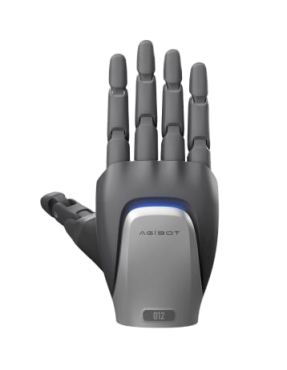
OmniHand 專業款 2025
強感知,更有料
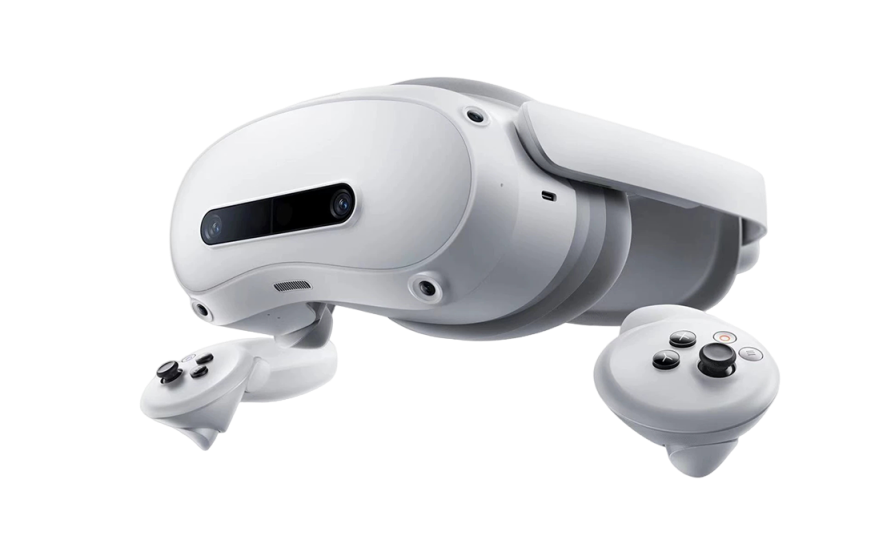
VR遙操作套裝
僅限遠征A2使用
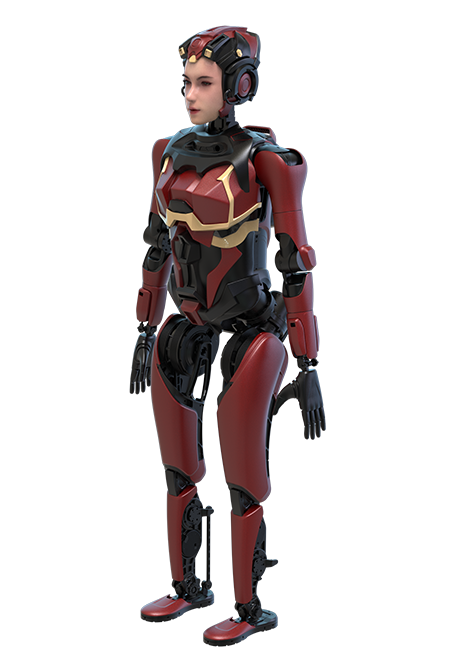
夏瀾
開源
AgiBot World 數據集
kaiyun開云靈犀X1
AimRT通訊框架
kaiyun開云靈巧手
開源文檔
kaiyun開云商城
新聞資訊
關于我們
招賢納?
聯系我們
400 186 0818
CN
EN
JP
Menu
產品
kaiyun開云遠征
A2 旗艦版
A2 青春版
kaiyun開云靈犀
X1
X2
D1Ultra
D1 Pro
kaiyun開云精靈
G1
kaiyun開云絕塵
C5
kaiyun開云配件
OmniHand 靈動款 2025
OmniHand 專業款 2025
VR
kaiyun開云甄選
夏瀾
開源
AgiBot World 數據集
kaiyun開云靈犀X1
AimRT通訊框架
kaiyun開云靈巧手
kaiyun開云商城
新聞資訊
關于我們
招賢納?
聯系我們
CN
EN
JP